


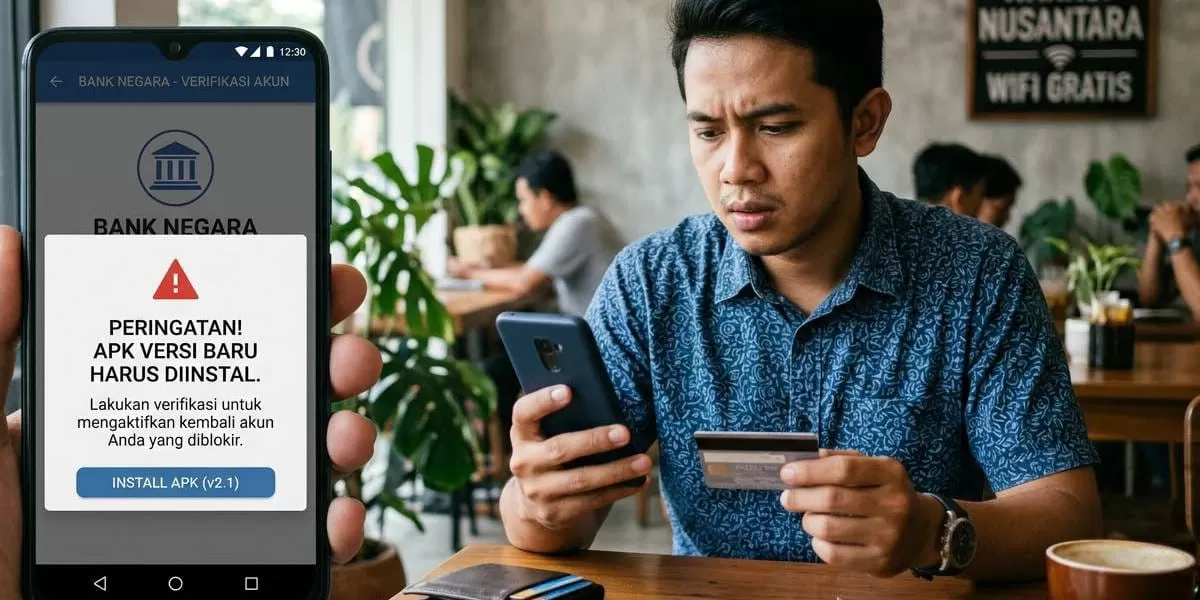
NAWACITAPOST.COM — Ancaman kejahatan siber yang memanfaatkan aplikasi pesan singkat kembali berada pada tingkat yang sangat mengkhawatirkan. Memasuki tahun 2026, modus penipuan berkedok pengiriman file Android Package Kit (.apk) di WhatsApp kian marak dan makin canggih.
Para pelaku kejahatan siber secara manipulatif menyamarkan berkas berbahaya tersebut menjadi dokumen sehari-hari seperti undangan pernikahan digital, foto resi pengiriman paket ekspedisi, hingga surat teguran pajak guna menguras data pribadi serta rekening para korban.
Dinas Komunikasi dan Informatika (Diskominfo) Jawa Barat menerbitkan peringatan keras kepada seluruh lapisan masyarakat agar selalu meningkatkan kewaspadaan nasional terhadap penetrasi kejahatan digital ini. Peringatan resmi tersebut dirilis melalui publikasi khusus berjudul "Jangan Terpancing! Penipuan Menggunakan Berkas APK".
Baca Juga: Tujuh Tahun BPDLH: Menkeu Suahasil Nazara Penjaga Kredibilitas Pembiayaan Hijau Indonesia
Dalam publikasi tersebut, otoritas menegaskan bahwa manipulasi psikologis (social engineering) yang digunakan pelaku sengaja dirancang untuk memicu rasa panik, penasaran, atau keterdesakan mendesak dari penerima pesan agar mereka tanpa curiga mengeklik dan menginstal berkas tersebut.
“Pihak instansi resmi, perbankan, maupun kurir ekspedisi tidak pernah mengirimkan file dokumen berformat 'apk',” tegas Diskominfo Jabar dalam pernyataan resminya di laman pemerintah provinsi yang diakses pada Minggu (10/10/2026).
Anatomi Penyamaran dan Ciri-Ciri Utama Peretasan
Masyarakat diminta untuk memahami secara mendasar beda antara dokumen digital konvensional dan paket aplikasi. Secara teknis, APK (Android Package Kit) adalah format mentah untuk menginstal aplikasi pada sistem operasi Android, dan sama sekali bukan format dokumen teks maupun gambar seperti PDF, DOCX, atau JPG.
Guna mengelabuhi calon korban, pelaku mengondisikan pesan singkat seolah-olah berasal dari pihak yang familier—mulai dari kerabat dekat, perusahaan swasta, instansi pemerintah, hingga layanan jasa pengiriman barang.
Bentuk penyamaran yang paling sering dijumpai meliputi:
- Undangan Pernikahan atau Acara Resmi: Pesan manis yang meminta korban membuka lampiran untuk melihat detail lokasi atau foto pra-nikah.
- Resi dan Bukti Foto Paket Kurir: Konfirmasi pengiriman barang yang mengklaim paket terhalang atau gagal terkirim.
- Surat Tagihan dan Teguran Pajak: Dokumen bernada mengancam yang menuntut penyelesaian administratif dalam waktu singkat.
Ketika berkas .apk tersebut berhasil terpasang di perangkat korban, program jahat (malware) di dalamnya akan bekerja secara tersembunyi di latar belakang. Malware ini dapat mencuri kredensial perbankan, membaca pesan SMS masuk (termasuk kode OTP/One-Time Password), menguras daftar kontak, hingga mengambil alih kendali penuh atas perangkat pintar tersebut.
Benteng Pertahanan Preventif Pengguna WhatsApp
Untuk mencegah masuknya peretas ke dalam sistem komunikasi pribadi, langkah-langkah pencegahan mutlak harus diterapkan oleh setiap pengguna Android:
- Verifikasi Lintas Saluran (Cross-Check): Jangan pernah langsung memercayai pesan dari nomor tidak dikenal. Jika pesan datang dari nomor kerabat yang dikenal, lakukan verifikasi langsung melalui panggilan telepon konvensional, sebab ada kemungkinan akun WhatsApp kerabat tersebut telah diretas (hacked).
- Kunci Izin Instalasi Sumber Tak Dikenal: Pastikan pengaturan keamanan ponsel (Settings) memblokir instalasi aplikasi di luar toko resmi. Fitur Install Unknown Apps harus dalam kondisi nonaktif untuk aplikasi pihak ketiga seperti WhatsApp atau peramban web.
- Abaikan Pesan Intimidatif: Jangan terburu-buru mengambil tindakan atas pesan yang menuntut respons instan atau menciptakan ketakutan buatan.
Protokol Darurat: Jika Terlanjur Menginstal APK Berbahaya
Bagi masyarakat yang secara tidak sengaja telah mengeklik dan menginstal berkas APK mencurigakan, tindakan penyelamatan darurat harus segera dilakukan untuk memutus rantai pencurian data:
- Putuskan Koneksi Internet Segera: Matikan seluruh akses Wi-Fi dan Data Seluler detik itu juga untuk menghentikan komunikasi antara malware dan server pengendali milik pelaku.
- Hapus Aplikasi (Uninstall): Masuk ke menu Pengaturan (Settings) > Aplikasi (Apps), cari aplikasi yang baru saja terpasang atau aplikasi tanpa nama/ikon transparan, lalu hapus secara paksa.
- Cabut Akses Izin Berbahaya: Periksa menu Permissions dan segera cabut akses aplikasi terhadap SMS, Kontak, Notifikasi, serta Fitur Aksesibilitas (Accessibility Services).
- Ganti Kata Sandi dan Amankan Rekening: Gunakan perangkat lain yang aman untuk mengganti seluruh kata sandi akun penting (e-mail, media sosial, perbankan). Jika mendapati transaksi mencurigakan, segera hubungi call center resmi bank untuk memblokir rekening secara sementara.
- Pembersihan Total (Factory Reset): Jika aplikasi tidak dapat dihapus atau ponsel mengalami glitch dan perilaku aneh, lakukan pemulihan ke setelan pabrik (factory reset) setelah mengamankan berkas penting secara manual. Hindari memulihkan (restore) cadangan aplikasi yang tidak jelas.
Modus penipuan berbasis file APK di platform WhatsApp diproyeksikan akan terus berkembang seiring meningkatnya kompleksitas rekayasa sosial. Kelalaian kecil dalam mengeklik satu lampiran dapat berakibat fatal pada keamanan finansial dan privasi digital.
Baca Juga: Mandalika Membara! Raul Fernandez Ledakkan Rekor Sirkuit dan Kuasai Practice MotoGP Indonesia
Masyarakat diimbau untuk selalu menerapkan prinsip zero trust—tidak mudah percaya, selalu memeriksa ekstensi berkas, dan menyebarkan informasi kewaspadaan ini kepada keluarga serta kerabat terdekat.


Artikel Terkait
Mabes TNI AD Gempar, KSAD Maruli Simanjuntak Akui Malu Perumahan Cijantung Jadi Markas Judol
Gibran Disebut Wapres Ilegal, KPU dan Jokowi Ikut Terseret Sorotan Publik
Detik-Detik Mendebarkan di Mandalika: Veda Ega Pratama Nyaris Gagal Lolos ke Q2 Moto3
Sinyal Tegas Mendikdasmen: Tahun 2027, Tradisi Siswa Otomatis Naik Kelas Berpotensi Dihentikan
Babak Baru Pengusutan Dugaan Korupsi Bea Cukai: KPK Kembali Panggil Dedi Congor